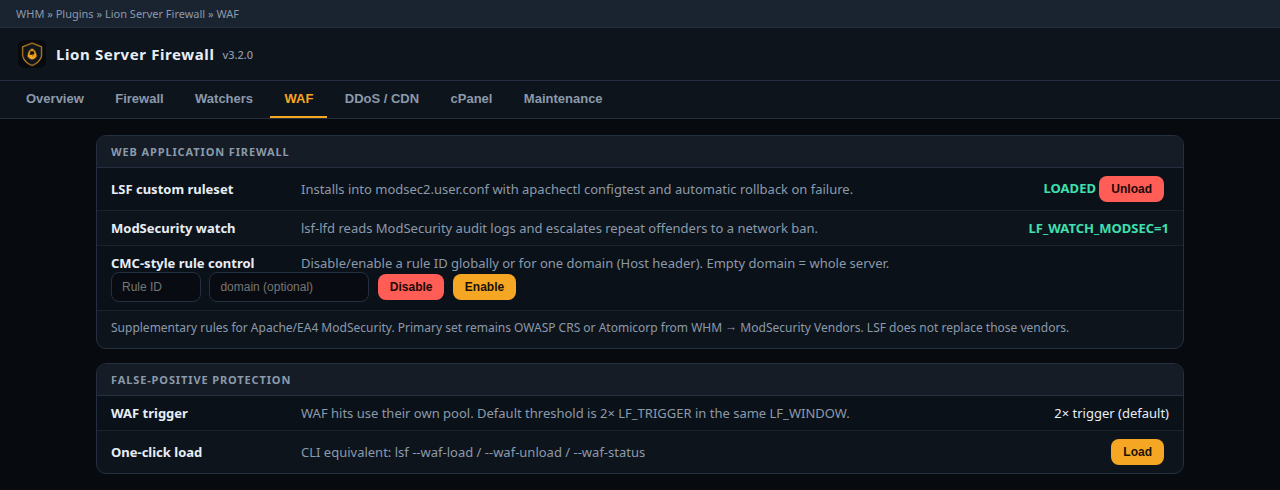
Το LSF δεν αντικαθιστά τους κανόνες WHM → Security Center → ModSecurity Vendors (OWASP CRS ή Atomicorp). Φορτώνει συμπληρωματικό ruleset στο modsec2.user.conf.
Κάθε Load/Unload τρέχει apachectl configtest. Αν η σύνταξη σπάσει, γίνεται αυτόματο rollback — ο Apache δεν μένει σπασμένος.
Νόμιμο request κόπηκε
- Unload του custom ruleset από την καρτέλα WAF, ή
lsf --waf-unload. - Απενεργοποίηση ενός rule ID (ολικά ή για ένα domain): πεδίο Rule ID + Disable, ή
lsf --waf-disable 123456 example.com
lsf --waf-enable 123456 example.com
- Αν η IP μπήκε και σε firewall ban, κάντε Remove από το Overview.
Τα WAF hits μετρούν σε ξεχωριστό pool. Προεπιλεγμένο κατώφλι ban είναι 2× το κανονικό LF_TRIGGER, ώστε ένα μεμονωμένο false positive να μην κόβει όλο το δίκτυο.
Σε cPanel DNSOnly η καρτέλα WAF είναι N/A.
Σχετικά άρθρα: «Δεν ανοίγει site / cPanel / mail από το δίκτυό μου», «LFD και PSAD»
