Cloudflare και BunnyCDN origin lock στο LSF

Αν το site περνάει από Cloudflare ή BunnyCDN και ενεργοποιήσετε origin lock, το origin δέχεται HTTP/HTTPS μόνο από τις επίσημες IP του CDN. Απευθείας επισκέψεις στο IP του server κόβονται στις πόρτες 80/443.
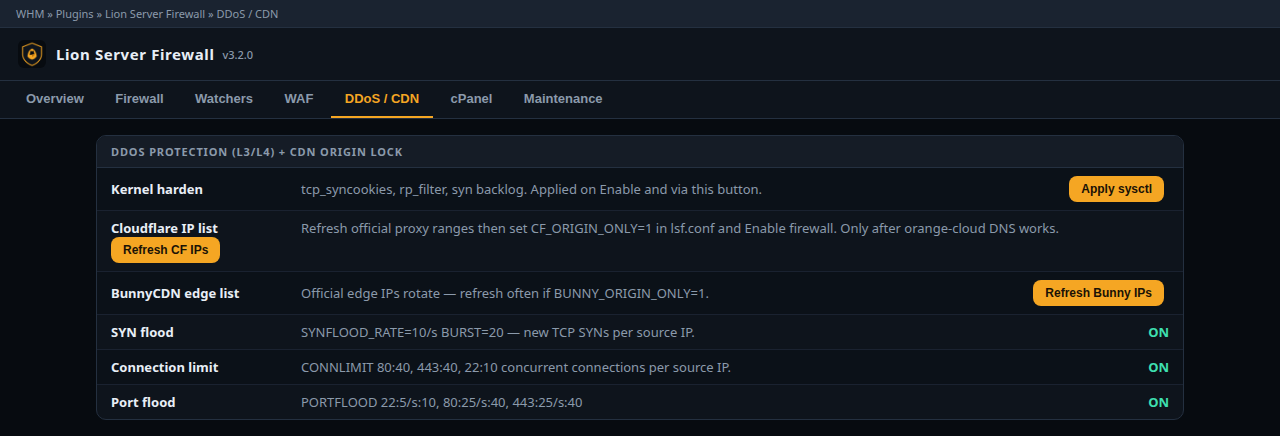
Καρτέλα DDoS / CDN

Σωστή σειρά (Cloudflare)

  1. Βεβαιωθείτε ότι το DNS είναι orange-cloud και το site ανοίγει μέσω Cloudflare.
  2. Καρτέλα DDoS / CDN → Refresh CF IPs (ή lsf --cf-refresh).
  3. Βάλτε CF_ORIGIN_ONLY=1 στο lsf.conf.
  4. Enable / Restart το firewall.

Ίδια λογική για Bunny: Refresh Bunny IPs και BUNNY_ORIGIN_ONLY=1. Οι edge IP της Bunny αλλάζουν συχνά — κάντε refresh τακτικά.

Αν το refresh αποτύχει και η λίστα είναι άδεια, το LSF παραλείπει το origin-lock αντί να κλείσει όλο το HTTP. Δεν μένετε χωρίς site από άδεια λίστα.

Σχετικά άρθρα: «Ποιες πόρτες είναι ανοιχτές», «Προστασία DDoS στο server»

  • lsf, ddos
  • 0 Корисниците го најдоа ова како корисно
Дали Ви помогна овој одговор?

Понудени резултати

GeoIP — πώς μπλοκάρω χώρες στο LSF

Στο /etc/lsf/lsf.conf: CC_DENY="CN,RU,KP" CC_ALLOW="GR,CY,DE" CC_DENY — μπλοκάρει όλη την...

False positive στο WAF του LSF

Το LSF δεν αντικαθιστά τους κανόνες WHM → Security Center → ModSecurity Vendors (OWASP CRS ή...

LFD και PSAD — brute force και port scan

Οι δύο watchers του LSF τρέχουν ως systemd services. LFD — brute force Το lsf-lfd διαβάζει logs...

Ποιες πόρτες ανοίγει το Lion Server Firewall

Το προεπιλεγμένο TCP_IN ανοίγει τις υπηρεσίες cPanel/WHM: 20, 21, 22, 25, 26, 53, 80, 110, 143,...

Κλείστηκα έξω από τον server (LSF)

Αν μετά από Enable ή αλλαγή στο lsf.conf δεν ανοίγει SSH/WHM: TESTING mode: περιμένετε έως 5...