Αν το site περνάει από Cloudflare ή BunnyCDN και ενεργοποιήσετε origin lock, το origin δέχεται HTTP/HTTPS μόνο από τις επίσημες IP του CDN. Απευθείας επισκέψεις στο IP του server κόβονται στις πόρτες 80/443.
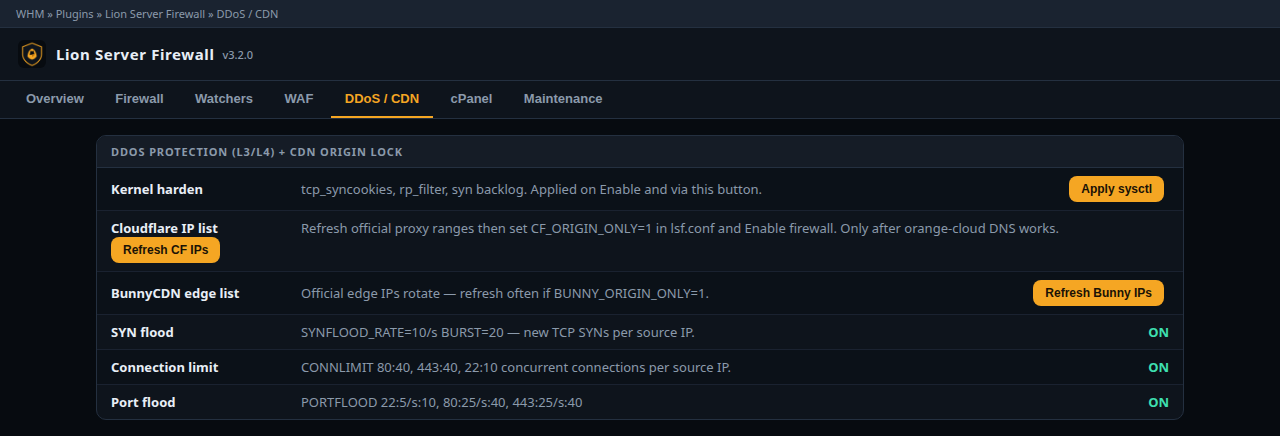
Σωστή σειρά (Cloudflare)
- Βεβαιωθείτε ότι το DNS είναι orange-cloud και το site ανοίγει μέσω Cloudflare.
- Καρτέλα DDoS / CDN → Refresh CF IPs (ή
lsf --cf-refresh). - Βάλτε
CF_ORIGIN_ONLY=1στοlsf.conf. - Enable / Restart το firewall.
Ίδια λογική για Bunny: Refresh Bunny IPs και BUNNY_ORIGIN_ONLY=1. Οι edge IP της Bunny αλλάζουν συχνά — κάντε refresh τακτικά.
Αν το refresh αποτύχει και η λίστα είναι άδεια, το LSF παραλείπει το origin-lock αντί να κλείσει όλο το HTTP. Δεν μένετε χωρίς site από άδεια λίστα.
Σχετικά άρθρα: «Ποιες πόρτες είναι ανοιχτές», «Προστασία DDoS στο server»
